 English
 العربية
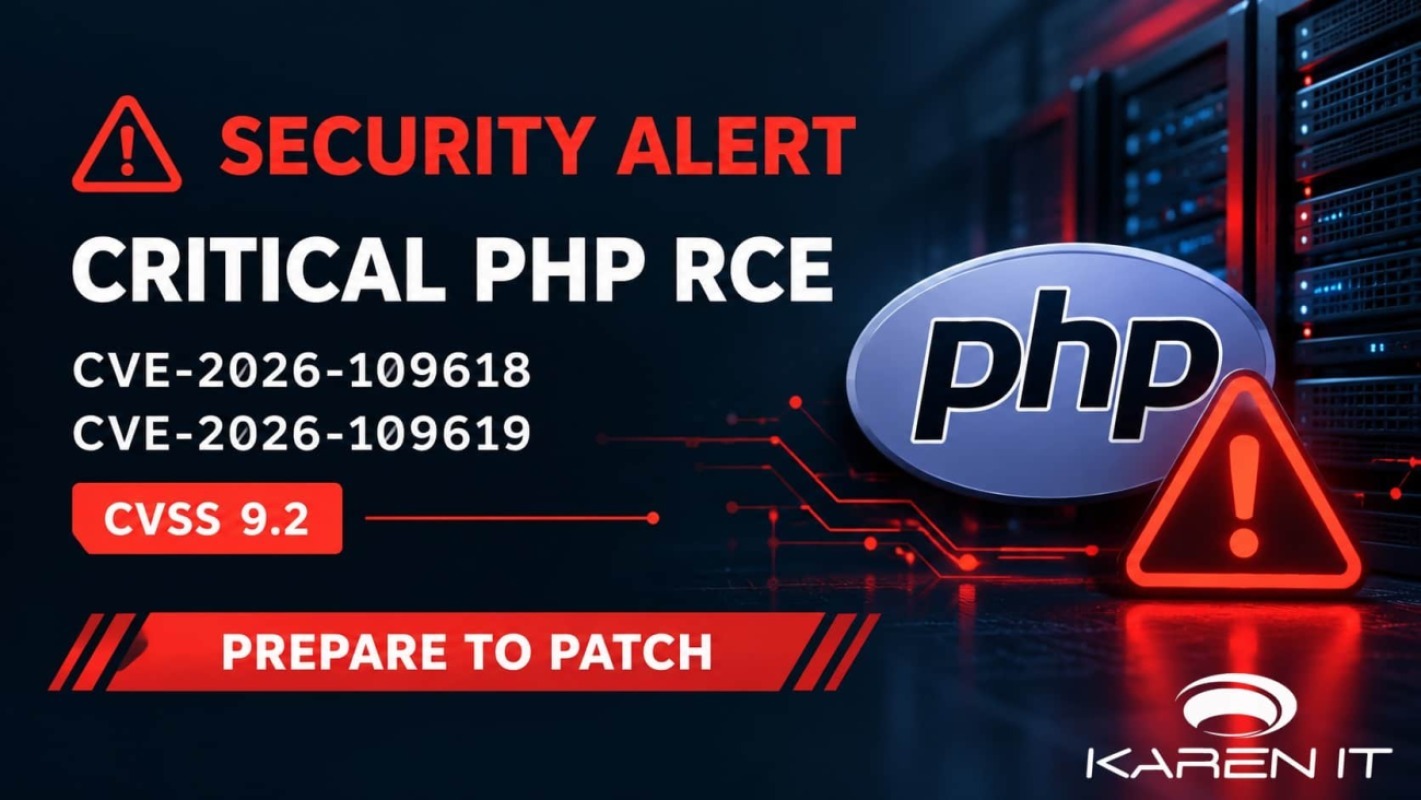
تنبيه أمني من مركز الاستجابة الأمنية كارن آي تي (KSRC)
تاريخ الإصدار: 21 أكتوبر 2026
ثغرتان حرجتان في نواة PHP تسمحان بتنفيذ أكواد عن بُعد
CVE-2026-109618 و CVE-2026-109619
الملخص
أعلنت مؤسسة PHP عن إصدار أمني طارئ مقرر في 21 أكتوبر 2026 الساعة 14:00 بتوقيت UTC، يعالج ثغرتين حرجتين في نواة لغة PHP. وقد تم تصنيف كلتا الثغرتين بدرجة خطورة 9.2 (حرجة) وفقًا لمعيار CVSS v4.0.
تُعرف هاتان الثغرتان في الأوساط الأمنية باسم PHP2Shell، ويُحتمل أن تسمحا بتنفيذ أكواد عن بُعد دون الحاجة إلى مصادقة. وقد تم تسريب معلومات عنهما قبل موعد الإفصاح الرسمي، مما يزيد من احتمالية استغلالهما بسرعة فور نشر التفاصيل الفنية والإصلاحات.
أكدت عدة جهات بحثية مستقلة صحة هذه الثغرات، ومن المتوقع أن تبدأ محاولات الاستغلال الجماعي بعد ساعات قليلة من صدور التحديثات الرسمية.
التفاصيل الفنية
رغم أن التفاصيل الفنية الكاملة لا تزال قيد الحظر حتى صدور الإصدار الرسمي، إلا أن التحليلات الأولية تشير إلى أن الثغرتين تتعلقان بمعالجة بيانات النماذج متعددة الأجزاء (multipart) ضمن آلية تتبع تقدم رفع الملفات (session.upload_progress).
الخصائص الرئيسية المُبلغ عنها:
- يمكن الوصول إلى المسار الضعيف في الإعدادات الافتراضية.
- لا يتطلب الاستغلال أي مصادقة.
- تؤثر الثغرات على نطاق واسع من إصدارات PHP (تشير التقارير إلى تأثير يمتد منذ إصدار PHP 5.4).
- قد يؤدي الاستغلال الناجح إلى تنفيذ أكواد عشوائية بصلاحيات عملية PHP (عادةً مستخدم خادم الويب).
من المتوقع أن تحصل الفروع المدعومة حاليًا (PHP 8.2 وما بعده) فقط على تصحيحات رسمية، بينما لن تتلقى الإصدارات منتهية الدعم أي تحديثات من المشروع الأساسي.
التأثير
أي نظام متصل بالإنترنت يعمل بإصدار ضعيف من PHP معرض لخطر الاختراق الكامل. وقد يؤدي الاستغلال الناجح إلى:
- تنفيذ أكواد عن بُعد
- السيطرة الكاملة على الخادم
- سرقة البيانات
- التحرك الجانبي داخل البيئة
- زرع أدوات تحكم عن بُعد أو حمولات ثانوية
يُنصح جميع المؤسسات التي تعتمد على WordPress أو Drupal أو Joomla أو Magento أو Laravel أو أي تطبيقات مبنية على PHP بمعاملة هذا الأمر كحدث ذي أولوية عالية.
التوصيات
الإجراءات الفورية المطلوبة:
- جرد جميع الأنظمة التي تعمل بـ PHP، مع تسجيل الإصدار ونوع الواجهة (SAPI).
- الاستعداد لنوافذ صيانة طارئة لتطبيق التحديثات فور صدورها.
- تطبيق التحديثات الأمنية الرسمية فور توفرها من مشروع PHP.
- تخفيف مؤقت (حتى تطبيق التصحيحات): تعطيل ميزة تتبع تقدم الرفع عبر ضبط
session.upload_progress.enabled = Offفي ملف php.ini أو إعدادات الـ Pool، ثم إعادة تحميل PHP-FPM أو إعادة تشغيل خادم الويب. (هذا إجراء مؤقت فقط ولا يُعد حلاً كاملاً). - بالنسبة للأنظمة التي تعمل بإصدارات منتهية الدعم، يُفضل الترقية إلى فرع مدعوم أو عزلها عن الشبكات العامة حتى إتمام المعالجة.
يُرجى متابعة القنوات الرسمية لمشروع PHP للحصول على أرقام الإصدارات المصححة والتفاصيل الفنية الكاملة.
دعم مركز KSRC
مركز الاستجابة الأمنية كارن آي تي (KSRC) جاهز تمامًا لتقديم الدعم الفني والاستشارات والإجابة على أي استفسارات تتعلق بهذه الثغرات.
سواء كنتم بحاجة إلى تقييم التأثير، أو تخطيط إجراءات التخفيف، أو تنسيق الاستجابة للحوادث، فإن فريقنا متاح على مدار الساعة.
للتواصل مع KSRC:
https://ksrc.karenit.net
[email protected]
کارن آي تي
نجعل الإنترنت أكثر صعوبة على المسيئين.